数百万网站平滑升级到 PHP 8.2:SiteGround 是怎么做到的
继新站默认使用 PHP 8.2 之后,SiteGround 现已把整个基础设施上的存量网站也全面升级到 PHP 8.2。这次大规模升级历时 88 天、覆盖数百万网站:92.92% 的站点零问题通过兼容检查直接升级,约 7% 的高风险站点被保
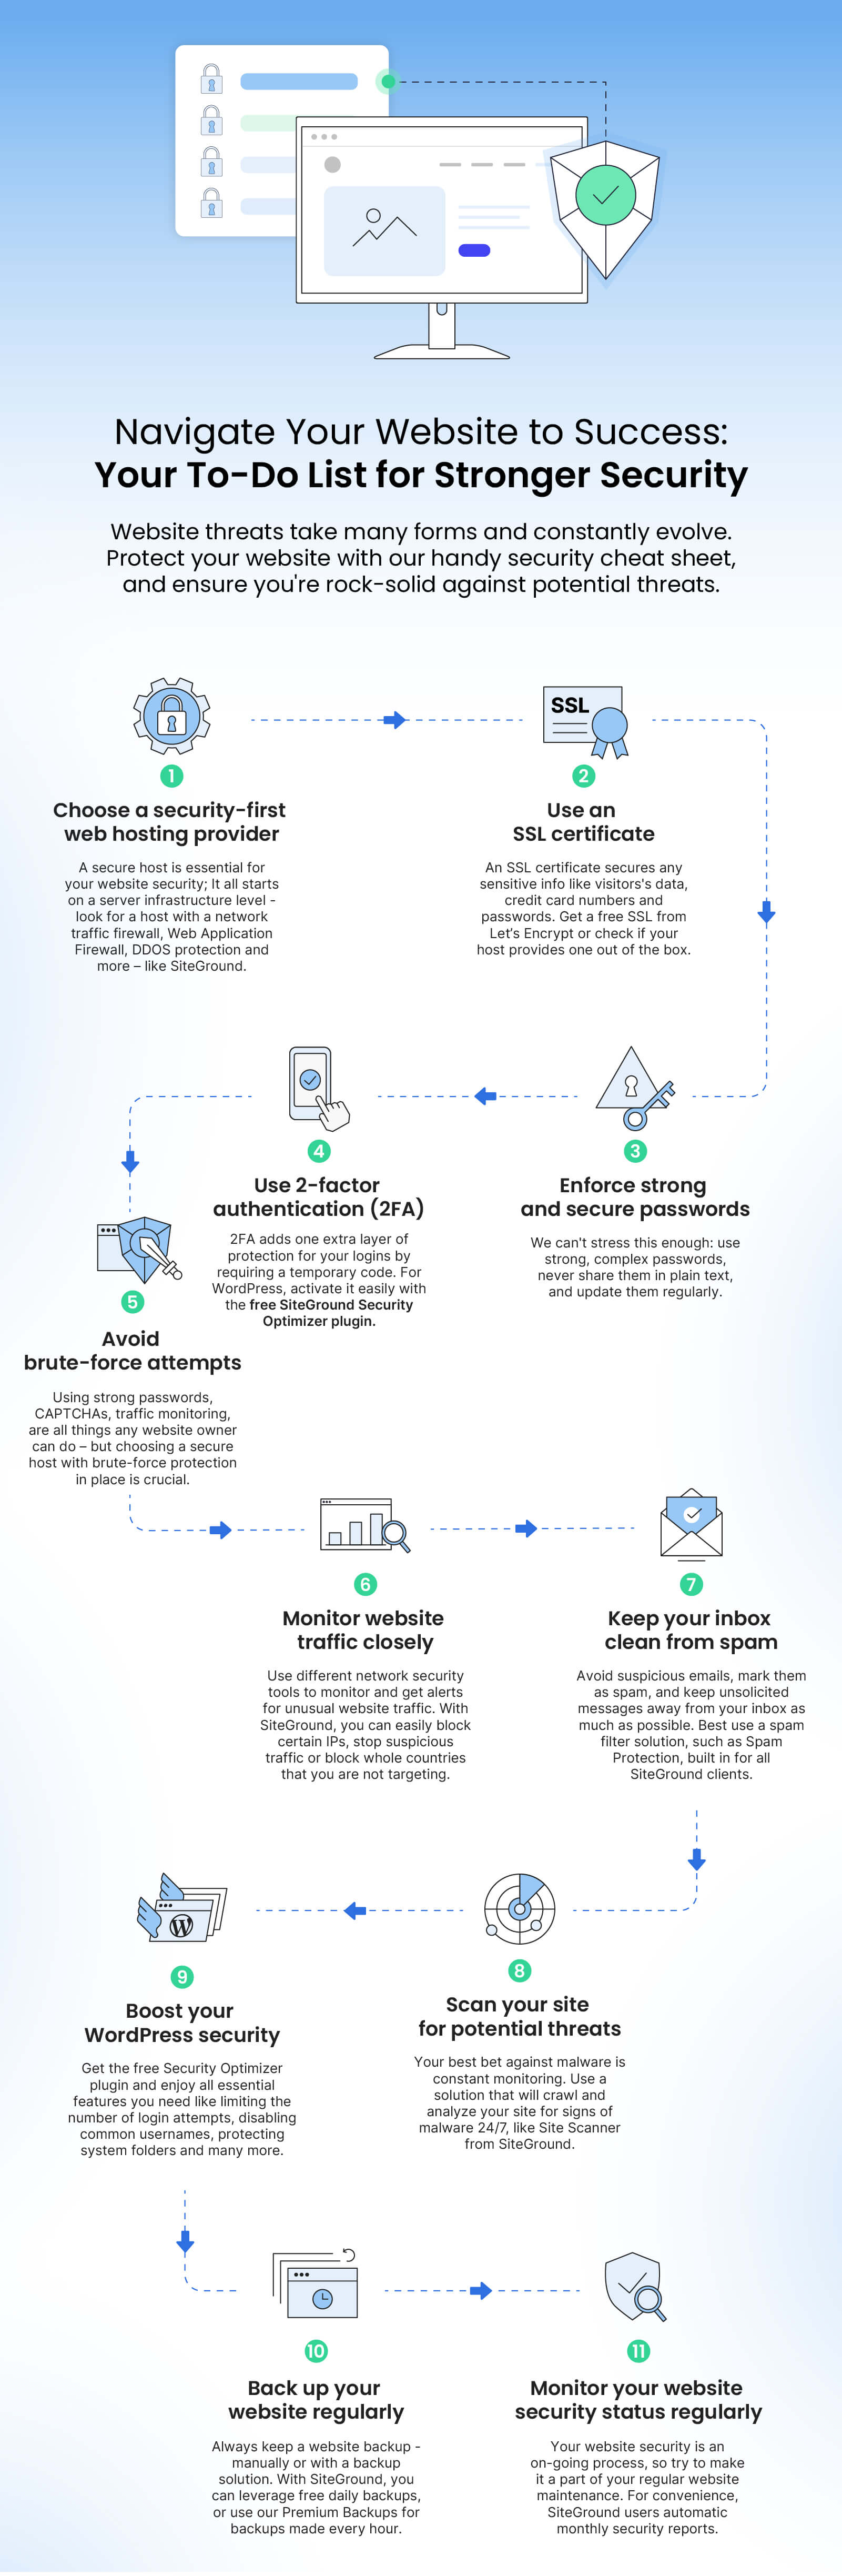
在把线上业务做成功的路上,有一件事你绝不能忽视——网站安全。在 SiteGround,我们不断用开箱即用的安全技术和附加功能,为你的"安全武器库"添砖加瓦。但你自己也可以再做几件事来保护网站,这样当业务驶入快车道时,你和你的客户都能真正安心。
网站威胁形式多样、且不断演化:钓鱼、恶意软件、勒索软件、DDoS 攻击、身份盗用、客户数据泄露,甚至人为失误。为了在多个层面保护你的网站,我们整理了一份详尽又容易上手的可执行清单。把每一步都做到位,你的网站就能对潜在威胁足够"抗打"。
为什么:选一个安全的主机商,是走向安全网站的第一步。好的主机商会在多个层面保护你的网站,首先就是服务器的基础设施安全。服务器层面一些必备且有效的安全措施包括网络流量防火墙、Web 应用防火墙(WAF)、DDoS 防护等等。这些能帮你过滤坏流量,拦截暴力破解、拒绝服务、恶意软件注入等攻击。
怎么做:选主机或换主机时,先研究它的基础设施和安全措施。可以去官网看安全技术介绍,或者更直接一点——带着具体问题联系客服问清楚。
在 SiteGround,我们不仅提供所有必备的安全措施,还更进一步。我们没有让这些措施各自为战,而是搭建了一套中央安全系统(Central Security System):它持续收集并分析每台服务器各自安全系统的数据,再把智能安全规则下发到所有机器上,确保服务器时刻受保护。在 SiteGround,你的网站有以下这些保障:
为什么:给网站配 SSL 证书是必选项,也是行业标准。主要原因有几个:SSL 通过加密保护敏感信息(信用卡号、身份证件、密码、消息等);验证网站身份;确保网站满足搜索引擎的要求——搜索引擎会标记不安全的站点。
怎么做:作为站长,你可以从 Let's Encrypt 等渠道申请免费 SSL,也可以问问主机商是否提供。作为 SiteGround 客户,所有主机套餐都为你的全部网站免费提供 Standard 和 Wildcard SSL 证书。你可以在 Site Tools 控制面板里轻松管理已激活的证书,路径是 Site Tools > Security > SSL Manager。登录后,你还可以从免费的 Standard SSL 切换到免费的 Wildcard SSL(适合中型网站),或升级到 Premium Wildcard SSL(适合大型商业网站)。
为什么:登录网站后台的密码,是黑客最先尝试破解的东西之一。如果你的密码很弱——比如用你的名字或生日——黑客只需几次尝试就可能猜中,进而拿到网站的全部信息。所以,登录一定要用强密码。
怎么做:一个强密码应该足够长,混合数字、大小写字母、特殊字符等。永远不要把它写下来(无论纸质还是电子),而是存放在安全的密码管理工具里。另外记得定期更换——同一个密码反复用久了,迟早会变得脆弱。
为什么:即便是最难猜的密码,也仍有被攻破的可能——可能源于人为失误,也可能源于暴力破解(黑客用不同组合大规模尝试,比如每小时几十万次)。
怎么做:为进一步加固登录,请启用双因素认证(2FA)。它要求在任何人都能访问你的数据之前,多完成一步验证——也就是在你手机或邮箱上动态生成的一次性验证码,这是额外的一层认证。对 WordPress 网站来说,在免费的 SiteGround Security Optimizer 插件里,双因素认证一键就能开启。
为什么:如今,来自机器人的暴力破解对任何网站都是严重的全球性问题。它往往覆盖一台或多台服务器上的大量网站,所以无论你的站点是大是小、是关键业务还是只是个人作品集,都可能中招。暴力破解是一种靠"试错"来猜解密码、登录凭据和加密密钥的黑客手段,规模巨大。一旦被攻破,可能造成巨额经济损失,窃取银行信息、机密医疗信息等个人数据,以及其他种种损害。
怎么做:防范暴力破解的手段有很多,包括使用强密码、限制后台登录尝试次数、监控异常行为的 IP、使用验证码(CAPTCHA)、为后台设置独特的登录 URL 等等。
除了上述措施,你选的主机商在抵御暴力破解上也起着关键作用。在 SiteGround,我们开发了一套精密的 AI 反机器人系统,每小时拦截数以百万计的暴力破解尝试。经过最近一次升级,它每天从数千次暴力破解中持续学习,还加入了流量验证功能,能多过滤掉 95% 的恶意请求。SiteGround 客户默认就享受这套高级系统的保护,无需任何操作。
为什么:作为站长,你有时会发现某些特定模式或可疑流量。比如,来自某个你并不面向的国家出现了异常高的流量,或者博客收到大量来自某地的垃圾评论,又或者某个地理区域出现其他异常行为。
这些情况下,能掐断来自该地区的流量就很有用,因为它很可能是恶意的。掐断某个国家的流量对业务也可能有好处,比如法律要求你不能在该国提供服务,或者当地有沉重的税务要求等等。
怎么做:想监控网站流量,可以用各种网络安全工具,它们会在网络中出现潜在恶意活动时向你告警;你也可以自己设置告警,一旦遇到某些 IP 的登录尝试或可疑活动就收到通知。
SiteGround 客户可以轻松屏蔽特定 IP 或整个国家,掐断与你业务无关的流量。控制入口在 Site Tools > Security > Blocked Traffic。
为什么:如今处理大量邮件已是日常工作的一部分。可当收件箱每小时都涌进一堆垃圾邮件时,这件事就变得更烦人——你得逐封手动处理,把混进来的标记为垃圾。但垃圾邮件的危害不止于"塞满收件箱",它很危险,可能是钓鱼和其他黑客攻击的主要来源。反过来也成立。
垃圾邮件不仅影响收件人,也影响发件人。如果同一台服务器上的另一个用户发了失控的垃圾邮件,那么整台服务器的地址都可能被列入黑名单。这会影响你:当你发一封本来正常的邮件时,它可能仅仅因为来自一个已被污染的服务器地址,就到不了收件人手里。
怎么做:首先,别直接删除收件箱里的垃圾邮件,而要把它们标记为垃圾,这样垃圾邮件过滤器才知道以后别再放行这个地址的邮件。其次,如果你在打开之前就能判断某封是垃圾邮件,那就直接删掉,别点击、别下载任何东西——这类邮件可能藏有恶意软件。此外,尽量避免泄露邮箱地址、退订不再需要的邮件列表,或者干脆用第三方垃圾邮件过滤服务。
SiteGround 客户享有我们自研的垃圾邮件防护方案,收发两个方向的垃圾邮件都能挡。它不仅高效减少投递到你收件箱的垃圾邮件,还会持续学习你的邮件阅读行为和动作,不断增加针对垃圾邮件的自定义规则。结果是:我们的系统每天拦截 1200 万封垃圾邮件,让它们根本到不了你的邮箱,另有 60 万封被直接过滤进垃圾邮件文件夹。它还能极其高效地检测并阻止从我们服务器发出的垃圾邮件,为你多添一层安全。
这套防护默认开启,客户也能通过简单界面控制放行和屏蔽。路径是 Site Tools > Email > Spam Protection,把某个邮箱地址或整个域名加入黑名单/白名单即可。
为什么:黑客每小时都在发明更新、更聪明的"劫持"网站的手法。你的网站可能通过多种途径感染恶意软件——登录凭据被攻破、软件损坏或过时、插件和主题被植入恶意代码或是假冒品等等。一旦网站中招,后果可能波及整个业务,而不只是网站本身。
怎么做:对付恶意软件,最好的办法是持续监控。但作为站长,你对网站还有很多其他责任,实在没法自己 7×24 盯着它有没有可疑行为。而你的主机商可以、也应该替你做这件事。
在 SiteGround,客户可以启用 Site Scanner——一个安全增值组件,每天爬取你的网站,预警潜在恶意软件和其他安全威胁,并在网站遭受攻击时提供应对工具。
为什么:WordPress 是全球最流行的 CMS,也因此成为黑客的首选目标。虽然上面所有建议都适用于 WordPress,但还有几件额外的事,能让你的 WordPress 网站对恶意威胁防得更严。
怎么做:我们梳理了一些重要又好上手的建议,帮你专门照看好 WordPress 网站的安全:
为什么:即便你做了多重安全防护,意外还是会发生——某次更新可能出错,你可能不小心弄坏了网站上的东西,或者别的突发状况需要你回退到旧版本。这就像现实里的"撤销"按钮。所以,保留多份网站备份是必须的,才能及时化解各种意外。
怎么做:备份网站主要有两种方式——手动,或用第三方备份服务。想自己备份,你需要登录主机账户,找到网站文件所在目录,用 FTP 客户端把它下载到本地并存放在安全的地方。这有用,但可能不太实际,因为你永远不知道意外何时发生——所以自动备份至关重要。
在 SiteGround,我们深知备份能在多少紧急关头救网站一命。因此我们做了一套精密的自动备份系统:每天为你的网站生成一份备份,每份最多保存 30 天。而且,这些备份存放在与生产账户不同的数据中心,这为你的数据多添了一层保障——万一整个数据中心出问题也不怕。客户可以在 Site Tools > Security > Backups 里轻松管理备份。
为了让客户更安心,我们最近还推出了 Premium Backup 服务:每小时自动备份、随时可做整站按需备份、在套餐所含备份之外额外提供 7 份每日自动备份,并允许把所有备份下载到本地。
为什么:即便网站已经加固并做好备份,你仍需定期检查它的安全状态。了解自己网站有多安全、安全等级有没有变化很重要——留意拦截了多少次攻击,或者发现进一步保护网站的新办法。
怎么做:想检查网站安全状态,可以用免费的开源 Web 安全测试工具,网上有很多。如果你用 WordPress,也可以用各种免费插件跑安全扫描,检测漏洞。查完安全状态后,重要的是分析结果、在必要处采取措施。
SiteGround 客户每月都会免费收到安全报告,直接送进收件箱。报告里有网站安全检查的汇总结果,如果发现薄弱环节,还会附上降低恶意攻击风险的可执行建议。所有信息都以友好的格式呈现,且对所有客户默认开启。想管理某个网站的报告偏好,进入 Client Area > 点击用户头像 > Notification Preferences,点 Monthly Security Reports 旁边的铅笔图标即可。
网站是你最重要、最有价值的数字资产,所以你要一次次地确保它尽可能安全。通过不断审查并落实新的安全措施,你能让网站保持在最高安全等级。这样一来,无论哪个业务季节,你的生意、访客的信息和你的口碑都能安然无恙。
安全和速度是一体两面。如果你想从主机层面就把这两件事一次做好,可以看看 火箭云 WordPress 主机——中央安全系统、AI 反机器人、每日异地备份、免费 SSL 都是默认就绪的。想更系统地了解常见漏洞与防护,接着读 网站安全漏洞指南;性能那边的对应清单,见 13 步网站提速待办清单。
火箭云提供 WordPress 主机、云主机、域名注册与 AI 建站工具,30 天退款保证。
继新站默认使用 PHP 8.2 之后,SiteGround 现已把整个基础设施上的存量网站也全面升级到 PHP 8.2。这次大规模升级历时 88 天、覆盖数百万网站:92.92% 的站点零问题通过兼容检查直接升级,约 7% 的高风险站点被保
网站加载超过 3 秒,访客流失的概率会翻三倍。这份提速清单把 13 个关键动作拆开讲清楚:先测速、选对主机、用轻量主题、上 CDN、控制插件数量、跑最新 PHP、开启缓存、压缩图片、做懒加载……每一条都说明为什么要做、具体怎么做,照着走就能
邮件打开率和点击率上不去,问题往往不在文案,而在相关性。SiteGround 邮件营销新增了自定义字段(Custom Fields),让你记录订阅者除姓名和邮箱之外的信息,据此分组发送更贴合的内容。本文讲清楚它能做什么、怎么上手。
SiteGround Website Builder 又上线了一批更新:浮动式上下文编辑工具栏、左侧菜单直达文件库、顶栏页面切换器、可加 SEO 和社媒分享的 Coming Soon 页面,以及更清爽的界面布局。本文逐项讲清楚每项改进解决了